RIP (Routing Information Protocol) est l’un des plus anciens protocoles de routage dynamique : des routeurs voisins s’échangent régulièrement leurs tables de routage pour apprendre mutuellement les chemins vers les réseaux. Simple à configurer, il reste très utilisé en formation et dans de petits réseaux. Voici comment il décide d’un chemin, et ce qui le limite.
Le principe : le vecteur de distance
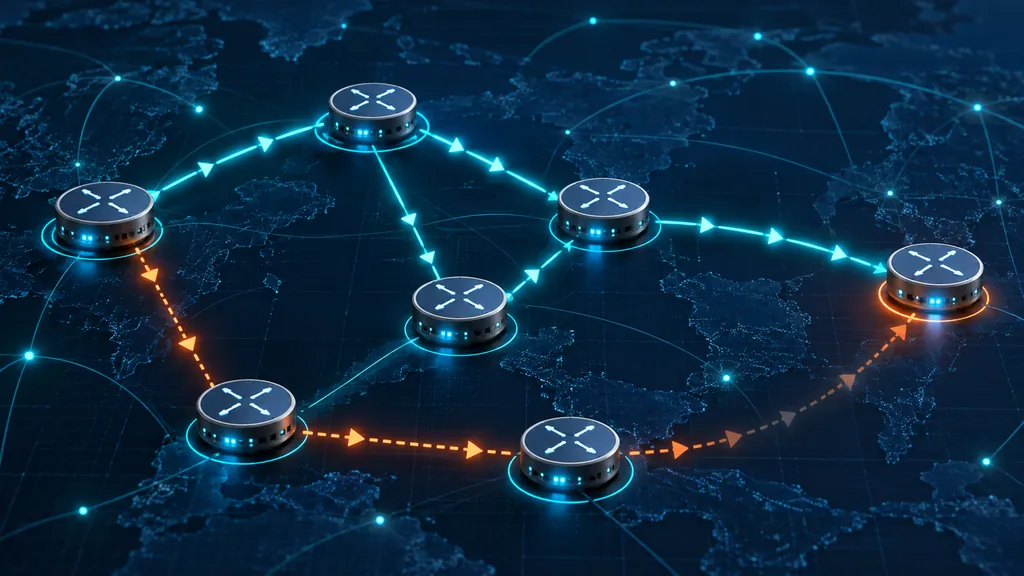
RIP est un protocole à vecteur de distance. Chaque routeur ne connaît le réseau que par ce que ses voisins lui annoncent : « je peux joindre ce réseau, en tant de sauts ». Il choisit le chemin qui passe par le moins de routeurs. L’algorithme utilisé est celui de Bellman-Ford.
La métrique : le nombre de sauts
- Un saut correspond à un routeur traversé.
- Un réseau directement connecté est à 0 saut (ou 1 selon les implémentations), le voisin à +1, etc.
- La limite est de 15 sauts : au-delà, le réseau est considéré comme injoignable (16 = infini). Cela restreint RIP aux réseaux de petite taille.
RIP ne tient pas compte de la vitesse des liens : un chemin de 2 sauts sur des liaisons lentes sera préféré à un chemin de 3 sauts sur de la fibre.
RIP v1, RIP v2 et RIPng
| Version | Particularités |
|---|---|
| RIPv1 | Diffusion (broadcast), pas de masque de sous-réseau (classful), pas d’authentification |
| RIPv2 | Multicast (224.0.0.9), masques variables (classless), authentification possible |
| RIPng | Version pour IPv6 |
RIP fonctionne sur UDP, port 520 (521 pour RIPng). Pour comprendre ce choix de protocole, voir TCP ou UDP.
Les minuteurs de RIP
- Mise à jour : toutes les 30 secondes, le routeur envoie sa table à ses voisins.
- Invalidité : une route non rafraîchie pendant 180 secondes est marquée invalide.
- Purge : après environ 240 secondes, la route est supprimée de la table.
- Hold-down : période pendant laquelle une route défaillante n’est pas remplacée aveuglément (environ 180 secondes).
Ces délais expliquent que RIP converge lentement : après une panne, plusieurs minutes peuvent s’écouler avant que tous les routeurs aient la même vision du réseau.
Éviter les boucles de routage
Un protocole à vecteur de distance est exposé aux boucles : des routeurs peuvent s’échanger une mauvaise information et faire tourner des paquets sans fin (« comptage à l’infini »). RIP se protège avec plusieurs mécanismes :
- Split horizon : un routeur n’annonce pas une route à celui qui la lui a apprise.
- Poison reverse : il annonce cette route avec une métrique de 16 (injoignable).
- Triggered updates : un changement est annoncé immédiatement, sans attendre les 30 secondes.
- Hold-down : voir plus haut.
Configuration de base (exemple Cisco)
Router(config)# router ripRouter(config-router)# version 2Router(config-router)# network 192.168.1.0Router(config-router)# no auto-summary
La commande network indique les réseaux directement connectés à annoncer. no auto-summary désactive le regroupement automatique en réseaux de classe A, B ou C, indispensable avec RIPv2 dès qu’on utilise des masques variables. Pour vérifier : show ip route et show ip protocols.
RIP ou OSPF ?
| RIP | OSPF | |
|---|---|---|
| Type | Vecteur de distance | État de liens |
| Métrique | Nombre de sauts | Coût (basé sur la bande passante) |
| Taille du réseau | Petit (15 sauts max) | Moyen à grand |
| Convergence | Lente | Rapide |
| Complexité | Simple | Plus complexe |
Dans un réseau de production moderne, on utilise plutôt OSPF, IS-IS ou BGP. RIP convient aux travaux pratiques, aux petits réseaux ou aux équipements très simples.
Questions fréquentes
RIP est-il encore utilisé ?
Peu en production, mais il reste très répandu dans l’enseignement, les certifications réseau et certains petits équipements.
Pourquoi RIP s’arrête-t-il à 15 sauts ?
Pour limiter le comptage à l’infini : en fixant 16 comme valeur d’infini, la boucle est détectée plus vite.
RIP est-il sécurisé ?
RIPv1 n’a aucune authentification. RIPv2 permet un mot de passe en clair ou un condensé MD5. Dans tous les cas, un routeur malveillant du même segment peut injecter de fausses routes : n’activez RIP que sur les interfaces nécessaires.
