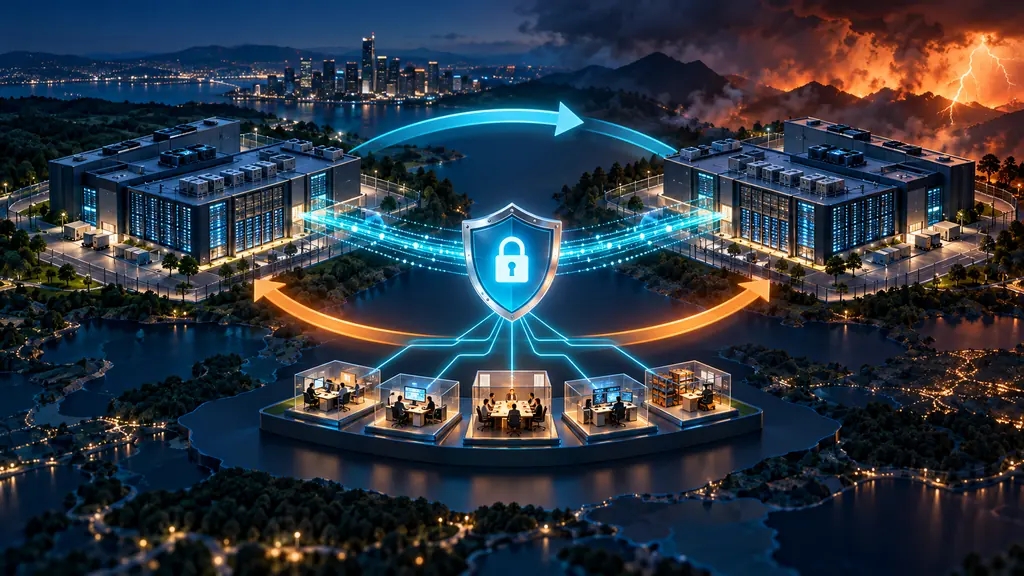
Une panne de serveur, une attaque par rançongiciel, un incendie ou une coupure de l’hébergeur : tôt ou tard, un système informatique s’arrête. Le PRA et le PCA sont les plans qui disent quoi faire pour reprendre vite, et avec quelles données. Ils sont souvent confondus : voici comment les distinguer et comment bâtir un plan réaliste, même dans une petite structure.
PCA et PRA : la différence
| PCA (plan de continuité d’activité) | PRA (plan de reprise d’activité) | |
|---|---|---|
| Objectif | Éviter l’interruption : l’activité continue malgré l’incident | Redémarrer après une interruption |
| Moment | Avant et pendant l’incident | Après l’incident |
| Exemple | Deux serveurs en cluster : si l’un tombe, l’autre prend le relais | Restaurer les sauvegardes sur une nouvelle machine |
| Coût | Élevé (redondance) | Plus modéré |
Le PCA est plus large : il couvre aussi les locaux, les personnes et les processus. Le PRA en est la partie informatique de remise en route. On parle souvent de « PCA/PRA » pour l’ensemble.
Deux chiffres à fixer : RTO et RPO
- RTO (Recovery Time Objective) : le délai maximal acceptable pour que le service redémarre. « Nous devons être de nouveau en ligne en moins de 4 heures. »
- RPO (Recovery Point Objective) : la quantité maximale de données qu’on accepte de perdre, exprimée en temps. « Nous pouvons perdre au plus 1 heure de saisies. »
Ces deux valeurs orientent tout le reste : un RPO d’une heure impose des sauvegardes (ou des réplications) fréquentes ; un RTO de quelques minutes impose une infrastructure de secours déjà prête.
Construire un PRA en 6 étapes
- Recenser les systèmes : serveurs, applications, bases de données, messagerie, sites web, équipements réseau, avec leur propriétaire.
- Analyser l’impact : pour chaque système, que coûte une heure, une journée d’arrêt ? Classez les applications par priorité.
- Fixer le RTO et le RPO de chacune.
- Choisir les moyens : sauvegardes, réplication, site de secours, hébergement cloud.
- Rédiger les procédures : qui décide, qui fait quoi, dans quel ordre, avec quelles coordonnées d’urgence, étape par étape.
- Tester régulièrement, et corriger.
Les solutions techniques courantes
- Sauvegardes selon la règle 3-2-1 : 3 copies, sur 2 supports différents, dont 1 hors site (et idéalement une copie hors ligne ou immuable, pour résister aux rançongiciels).
- Virtualisation et instantanés : restauration rapide d’une machine entière.
- Réplication vers un second site ou vers le cloud.
- Restauration « bare metal » : réinstallation complète d’un serveur à partir d’une image système.
- Supervision et alertes pour détecter vite : par exemple avec Zabbix.
Les tests : ce qui fait la différence
Un plan jamais testé est un plan qui échouera au pire moment. Prévoyez :
- une restauration réelle d’une sauvegarde au moins une fois par an (mieux : tous les trimestres) ;
- un exercice de crise sur table, où l’on déroule un scénario (rançongiciel, panne d’hébergeur) pour vérifier que chacun connaît son rôle ;
- la mise à jour du plan après chaque changement important (nouvelle application, nouveau fournisseur, départ de personnes clés).
Les erreurs fréquentes
- Avoir des sauvegardes, mais ne jamais avoir testé leur restauration.
- Stocker les sauvegardes sur le même réseau que les serveurs : un rançongiciel les chiffre aussi.
- Oublier les dépendances : une application restaurée ne fonctionne pas sans son annuaire, son DNS ou sa base de données.
- Ne pas imprimer ou conserver hors ligne le plan lui-même : si le réseau est tombé, personne ne peut le lire.
- Ne pas prévoir de communication (clients, personnel, assurance, autorités en cas de fuite de données).
Et pour une très petite structure ?
Un PRA n’est pas réservé aux grands groupes. Pour une TPE : une liste des outils indispensables, des sauvegardes automatiques testées, un exemplaire des accès critiques gardé hors ligne, et une personne qui sait quoi faire si la messagerie ou le site tombent. Un gestionnaire de mots de passe auto-hébergé comme Vaultwarden doit lui aussi être inclus dans les sauvegardes.
Questions fréquentes
Le PRA est-il obligatoire ?
Pas pour toutes les entreprises, mais certains secteurs réglementés (finance, santé, opérateurs d’importance vitale) y sont tenus, et les cyber-assureurs en exigent souvent les éléments.
Quelle différence entre sauvegarde et PRA ?
La sauvegarde est un outil ; le PRA est le plan qui organise son usage : priorités, délais, personnes, tests.
Qui rédige le PRA ?
Le responsable informatique, avec la direction et les métiers, qui connaissent le coût réel d’une interruption.
