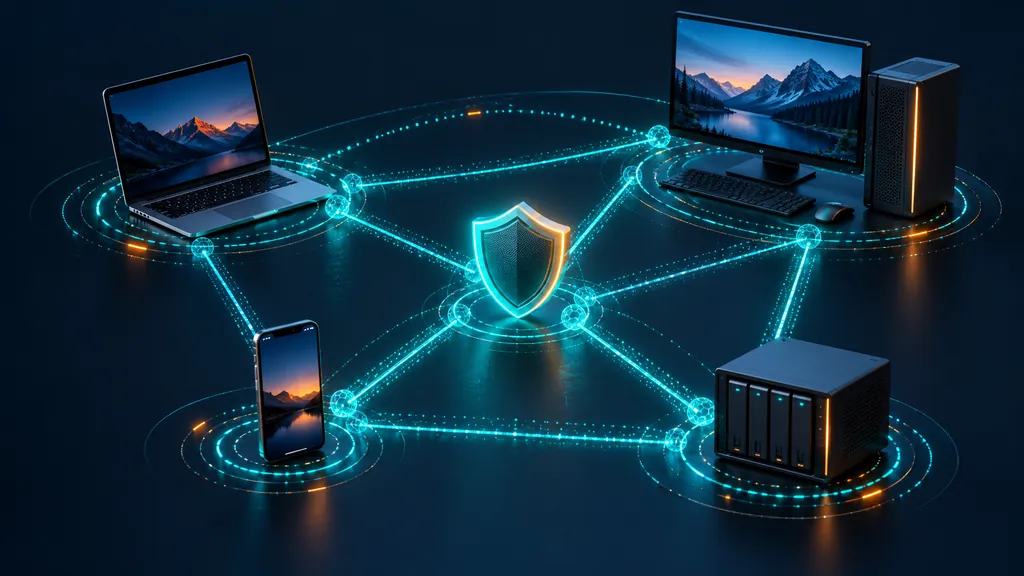
Tailscale est un service qui relie vos appareils (PC, serveur, NAS, téléphone) dans un réseau privé chiffré, où qu’ils soient. Chaque machine y reçoit une adresse stable et peut parler aux autres comme si elles étaient sur le même réseau local, sans redirection de port ni configuration de la box. C’est ce qui en fait l’outil préféré de ceux qui veulent accéder à leur maison, à un serveur ou à un NAS depuis l’extérieur.
Comment ça marche
Tailscale s’appuie sur le protocole WireGuard, réputé pour sa simplicité et sa vitesse. Quand vous connectez des appareils avec le même compte, ils forment un réseau privé appelé tailnet. Trois notions suffisent pour comprendre :
- Une adresse fixe par appareil, dans la plage
100.x.y.z, qui ne change pas même si l’appareil change de réseau. - Une connexion directe quand c’est possible. Les appareils cherchent à dialoguer en pair-à-pair ; si un pare-feu ou un réseau d’opérateur l’empêche, le trafic passe par des serveurs relais de Tailscale (les relais DERP), toujours chiffré de bout en bout.
- Des noms lisibles (MagicDNS). Au lieu de retenir une adresse, vous pouvez joindre votre machine par son nom, par exemple
mon-nas.
L’authentification passe par un compte existant (Google, Microsoft, GitHub, Apple…) : vous n’avez pas à gérer de mots de passe propres à Tailscale.
Installer Tailscale en quelques minutes
- Créez un compte sur le site officiel et téléchargez l’application pour votre système (Windows, macOS, Linux, Android, iOS).
- Installez-la et connectez-vous avec le même compte sur chaque appareil à relier.
- Vérifiez que les appareils s’affichent dans la console d’administration, avec leur adresse en
100.x.y.z.
Sous Linux, l’installation tient en une ligne officielle, puis une commande de connexion :
curl -fsSL https://tailscale.com/install.sh | shsudo tailscale up
La seconde commande affiche un lien à ouvrir dans un navigateur pour autoriser la machine. Lisez toujours un script avant de l’exécuter ; celui-ci est publié par l’éditeur sur son propre site.
Les commandes à connaître
| Commande | Effet |
|---|---|
tailscale status | Liste les appareils du tailnet et leur état |
tailscale ip | Affiche l’adresse Tailscale de la machine |
tailscale ping nom-machine | Teste la liaison avec un autre appareil (direct ou via relais) |
tailscale down | Déconnecte l’appareil du tailnet |
Ces commandes fonctionnent dans un terminal sous Linux, macOS et Windows.
Trois usages concrets
Accéder à son PC ou à son NAS depuis l’extérieur
Une fois Tailscale installé des deux côtés, saisissez l’adresse 100.x.y.z de la machine dans votre client Bureau à distance, SSH ou navigateur. Aucun port n’est ouvert sur votre box, ce qui est bien plus sûr que de rediriger le port 3389 ou 22 vers Internet.
Passer par une machine de confiance (exit node)
Un exit node est un appareil de votre tailnet par lequel vous faites transiter tout votre trafic Internet : pratique depuis un Wi-Fi public, ou pour apparaître avec l’adresse de votre domicile. Sur la machine qui servira de sortie : sudo tailscale up --advertise-exit-node, puis autorisez-la dans la console d’administration. Sur l’appareil client, sélectionnez cet exit node dans l’application.
Rejoindre tout un réseau local (subnet router)
Pour joindre des appareils qui n’ont pas Tailscale (imprimante, caméra, box…), une machine du réseau peut annoncer la plage d’adresses locale : sudo tailscale up --advertise-routes=192.168.1.0/24, à approuver ensuite dans la console. Si vous ne connaissez pas la plage de votre réseau, voir comment retrouver l’adresse de sa box et de son réseau.
Gratuit ou payant ?
Tailscale propose un plan gratuit pour un usage personnel, largement suffisant pour une maison : plusieurs appareils et quelques utilisateurs. Les limites exactes (nombre d’utilisateurs et d’appareils) évoluent : vérifiez-les sur la page des tarifs avant de bâtir un projet dessus. Les offres payantes ajoutent des fonctions pour les équipes (contrôles d’accès avancés, journaux, support).
Sécurité : ce qu’il faut régler
- Activez la double authentification sur le compte utilisé pour se connecter : celui qui contrôle le compte contrôle le tailnet.
- Configurez les règles d’accès (ACL) pour limiter ce que chaque appareil peut atteindre, surtout si vous partagez le tailnet.
- Activez l’approbation des nouveaux appareils si vous gérez plusieurs utilisateurs.
- Laissez les mises à jour automatiques activées.
- Retirez de la console les appareils vendus ou perdus.
Alternatives
Tailscale n’est pas le seul choix. WireGuard seul demande plus de configuration manuelle mais n’impose aucun service tiers. ZeroTier offre un fonctionnement proche. Headscale est un serveur de contrôle libre, à héberger soi-même, compatible avec les clients Tailscale. Choisissez selon votre envie de simplicité ou de maîtrise totale.
Questions fréquentes
Tailscale remplace-t-il un VPN classique ?
Il remplit le même rôle (accès privé et chiffré), mais il relie directement vos appareils entre eux au lieu de faire passer tout le trafic par un serveur central. Pour masquer votre adresse sur Internet, il faut en plus configurer un exit node.
Peut-on l’utiliser sans compte ?
Non, l’authentification passe par un compte d’un fournisseur d’identité. Pour une solution sans service externe, regardez Headscale ou WireGuard.
Tailscale ralentit-il la connexion ?
En connexion directe, l’impact est faible. Si le trafic passe par un relais, le débit est plus limité et la latence plus élevée ; tailscale status indique si la liaison est directe ou relayée.
Mes données passent-elles par les serveurs de Tailscale ?
Les échanges sont chiffrés de bout en bout par WireGuard. Les serveurs de coordination gèrent l’annuaire des appareils ; en cas de relais, ils ne voient que du trafic chiffré.
